Data de publicación
En moitas organizacións públicas, especialmente no ámbito local, a ciberseguridade abordouse historicamente desde unha lóxica principalmente preventiva
Imaxe
Data de publicación
As recentes comunicacións do CCN-CERT e de INCIBE non son un recordatorio illado nin unha actualización técnica máis. Apuntan a un cambio profundo no modelo europeo de notificación de incidentes de ciberseguridade, con efectos directos sobre as administracións públicas, os operadores esenciais e as empresas reguladas.
Imaxe
Data de publicación
Durante anos, a xestión de parches abordouse como un proceso rutineiro: agardar ao ciclo mensual de actualizacións do fabricante, despregar os parches e considerar o sistema protexido. Porén, a realidade operativa e os incidentes recentes demostran que este enfoque xa non é suficiente.
Imaxe
Data de publicación
Durante anos, a xestión da seguridade da información centrouse en demostrar o cumprimento: políticas aprobadas, procedementos documentados, auditorías superadas. Porén, numerosos incidentes recentes poñen de manifesto unha realidade incómoda: cumprir non sempre significa protexer.
Imaxe
Data de publicación
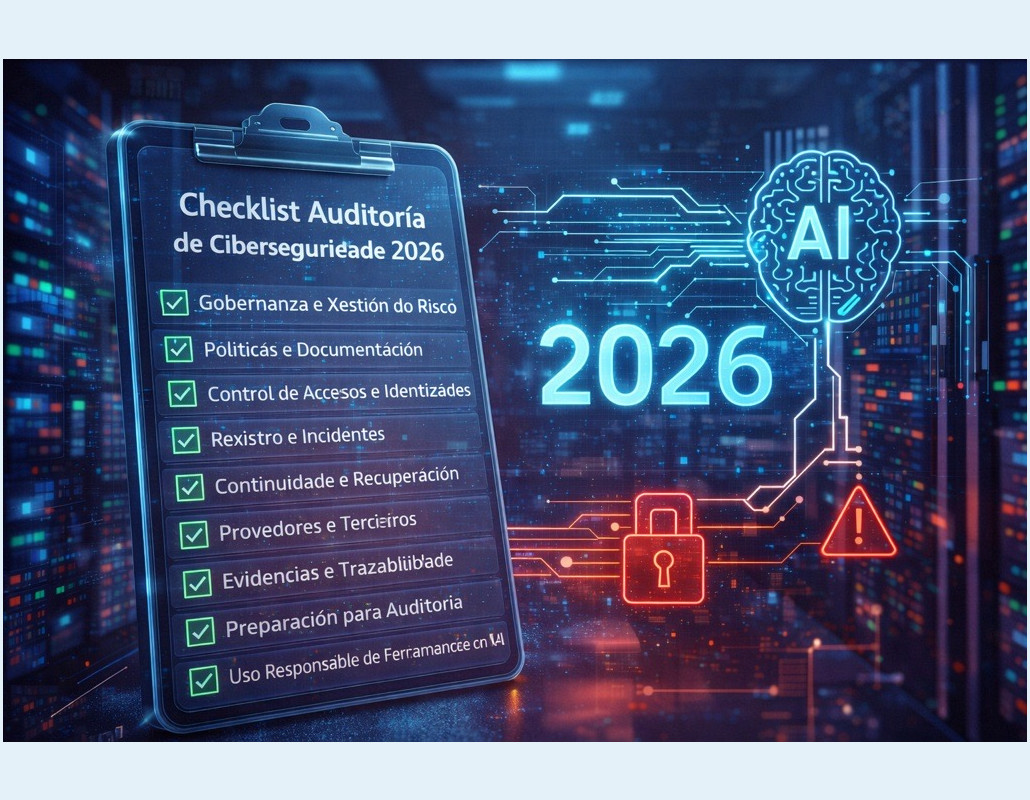
Durante anos, a preparación das auditorías de seguridade da información afrontouse como un exercicio puntual: recompilar documentación, cubrir cuestionarios e reunir evidencias poucas semanas antes da auditoría. Porén, o contexto normativo e operativo de 2026 fai que este enfoque resulte cada vez menos sostible.
Imaxe
Data de publicación
En moitos incidentes de ciberseguridade non falla a tecnoloxía máis avanzada nin a ausencia de normativa.
O que falla, con demasiada frecuencia, é algo máis básico: a coherencia entre o que se declara e o que realmente se fai.
Imaxe
Data de publicación
A implantación do European Digital Identity Wallet (EUDI Wallet), no marco do novo regulamento eIDAS 2.0, supón un cambio estrutural na maneira en que as organizacións xestionan a identidade, o acceso aos servizos dixitais e a relación de confianza con persoas usuarias, clientes e administracións.
Imaxe
Data de publicación
A Unión Europea avanza de maneira decidida cara a un novo modelo común de identidade dixital coa implantación do European Digital Identity Wallet (EUDI Wallet), un dos elementos centrais do novo marco normativo eIDAS 2.0. Este sistema permitirá á cidadanía e ás organizacións identificarse electronicamente, compartir credenciais verificables e asinar documentos dixitais con validez legal en toda a Unión Europea.
Imaxe
Data de publicación
As probas de penetración constitúen unha das ferramentas máis coñecidas para avaliar a seguridade dos sistemas de información. Con todo, baixo o termo xenérico “pentest” agrúpanse probas moi diferentes, con obxectivos, alcances e resultados tamén distintos.
Imaxe
Data de publicación
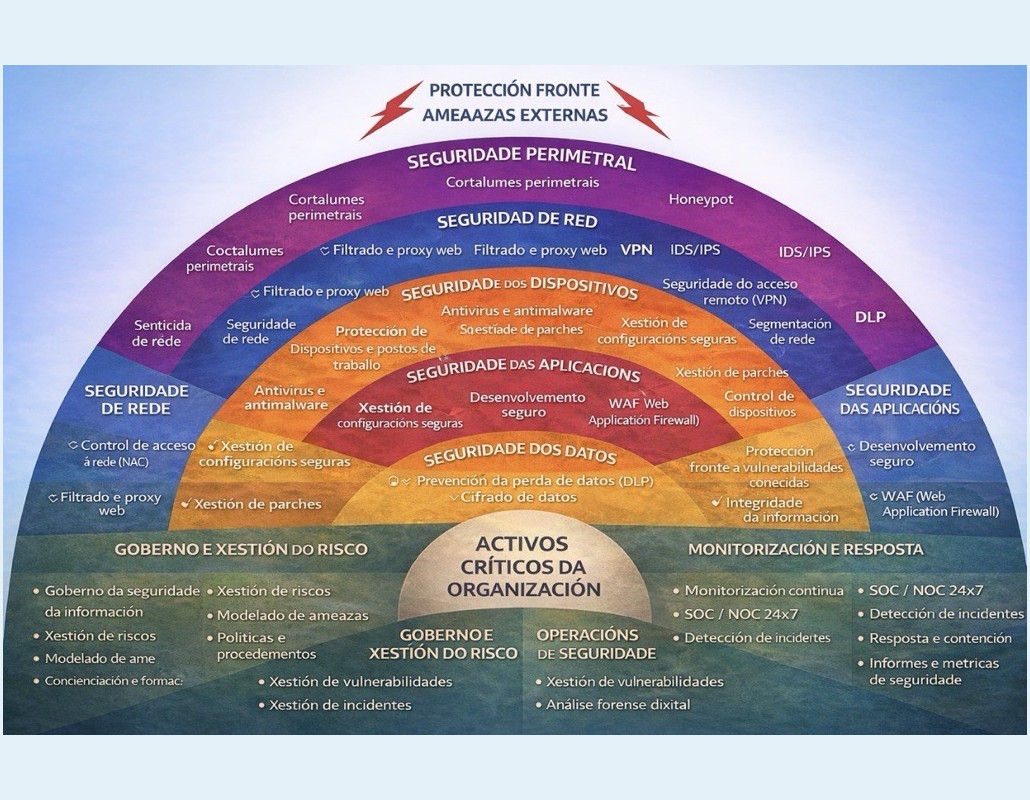
Nos últimos anos, organizacións de todo tipo —entidades públicas, empresas privadas e operadores de servizos críticos— avanzaron de maneira significativa na adopción de marcos normativos e esquemas de certificación en ciberseguridade. O Esquema Nacional de Seguridade (ENS), as normas ISO e os modelos de avaliación do risco de terceiros como CICRA consolidáronse como piares da gobernanza da seguridade
Imaxe